Médicos podem usar inteligência artificial como ferramenta de apoio. Porém, não podem transferir à tecnologia a decisão clínica final.
O uso também deve respeitar o sigilo profissional, a proteção de dados e a segurança do paciente. A Resolução CFM nº 2.454/2026 exige supervisão humana e informação ao paciente. Também exige registro no prontuário quando a IA apoiar decisões médicas.
Em 23 de agosto de 2026, a resolução ainda está no período de 180 dias anterior à vigência. Ela foi publicada em 27 de fevereiro e retificada em 5 de março. Pela contagem civil usual, entrará em vigor em 26 de agosto de 2026. A LGPD, o Código de Ética Médica e as demais normas aplicáveis já estão vigentes.
Este guia sobre IA na medicina CFM LGPD explica quais dados podem ser tratados e quando o paciente deve ser informado. Também aborda responsabilidade por erros e controles para médicos, clínicas e hospitais. O conteúdo é informativo e não substitui uma avaliação jurídica, regulatória ou ético-profissional do caso concreto.
IA na medicina é permitida pelo CFM?
Sim. O CFM não estabeleceu uma proibição geral ao uso de inteligência artificial na medicina. A Resolução CFM nº 2.454/2026 admite a tecnologia como apoio. O médico continua responsável pelas decisões clínicas, diagnósticas, terapêuticas e prognósticas.
Na prática, o profissional deve:
- exercer julgamento crítico sobre cada resultado;
- conhecer capacidades, limitações, riscos e vieses do sistema;
- preservar sua autonomia e a do paciente;
- verificar a evidência científica e a regularização pertinente;
- rejeitar recomendações incompatíveis com o caso concreto;
- registrar o uso quando a IA apoiar uma decisão médica;
- mediar a comunicação de diagnóstico, prognóstico ou decisão terapêutica.
A resolução permite que o médico recuse sistemas sem validação científica ou regularização pertinente. A recusa também cabe quando a ferramenta contraria normas éticas ou legais. Portanto, uma licença institucional não obriga o profissional a confiar no sistema.
Para conhecer aplicações, limites e categorias de ferramentas, consulte o guia completo de inteligência artificial para médicos.
O que muda com a Resolução CFM nº 2.454/2026?
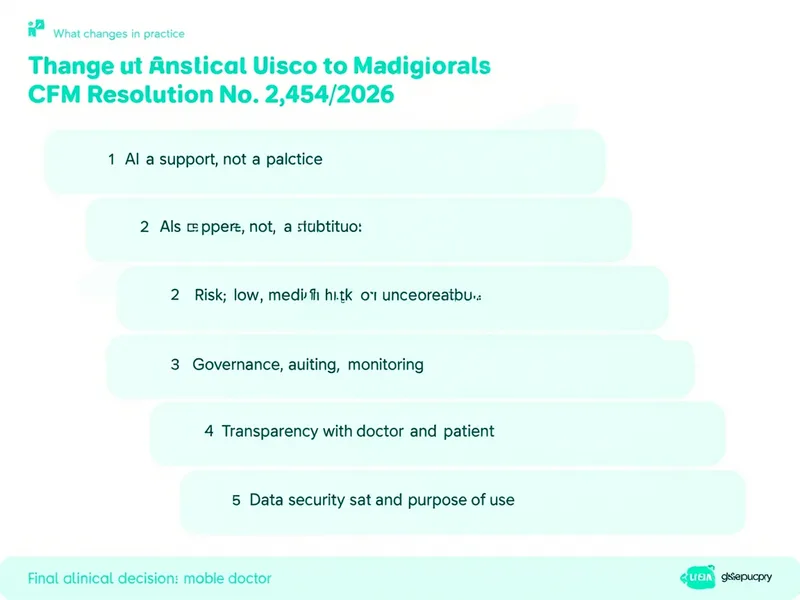
A principal mudança é converter princípios de prudência em deveres mais específicos. A norma organiza o uso da IA em cinco eixos: supervisão humana, transparência, segurança, avaliação de risco e governança.
Decisão clínica continua sendo humana
A IA pode sugerir, resumir, classificar ou apontar padrões. O médico deve interpretar cada resultado com base na história e no exame do paciente. Também deve considerar as evidências disponíveis e as circunstâncias do caso.
Copiar uma recomendação de forma automática para a conduta não cumpre esse dever. O médico precisa revisar a saída e manter a decisão final.
Essa distinção é importante em triagens, interpretação de imagens e apoio diagnóstico. O artigo sobre IA para diagnóstico médico e seus limites explica esse uso. Ele também diferencia probabilidade algorítmica de diagnóstico clínico.
Uso como apoio à decisão deve constar no prontuário
Quando a inteligência artificial apoiar uma decisão médica, o uso deverá ser registrado no prontuário. O registro deve mostrar o papel do sistema, a revisão humana e a conduta adotada. Não é preciso copiar prompts ou logs sem critério.
Conforme o risco, pode ser útil documentar:
- nome e versão do sistema;
- finalidade do uso;
- dado ou entrada relevante para a decisão;
- resultado considerado;
- divergências identificadas pelo médico;
- decisão final e sua justificativa.
A resolução não define com a mesma clareza um registro individual para usos apenas administrativos. Um exemplo seria organizar a agenda sem usar dados clínicos. Ainda assim, a instituição deve manter controles e registros de tratamento compatíveis com o risco.
O tema documental é detalhado no guia de IA para prontuário médico com segurança e eficiência.
Diagnósticos não podem ser comunicados sem mediação médica
O médico não pode delegar à IA a comunicação de diagnósticos, prognósticos ou decisões terapêuticas sem mediação humana. Um chatbot não deve transmitir sozinho uma notícia clínica. Também não pode determinar a conduta para o paciente.
O resultado pode estar errado, incompleto ou fora de contexto. Além disso, a comunicação médica exige explicação, acolhimento, avaliação de riscos e resposta a dúvidas.
Quando o paciente deve ser informado sobre o uso da IA?
O paciente deve receber informação clara e acessível. O artigo 5º trata do uso relevante no cuidado, diagnóstico ou tratamento. Já o artigo 11 determina que qualquer uso seja comunicado e explicado.
Diante dessa diferença textual, a opção mais prudente é comunicar o uso de forma proporcional ao impacto. Quanto maior a influência sobre o cuidado, mais específica deve ser a explicação.
A informação pode abranger:
- a finalidade do uso da IA;
- o fato de que o sistema não substitui o médico;
- os tipos de dados processados;
- as limitações e os riscos relevantes;
- a participação de fornecedores externos;
- os meios para pedir revisão humana ou recusar o uso.
A norma também determina respeito à recusa informada do paciente. A instituição precisa oferecer um processo real para receber essa manifestação e avaliar alternativas.
Informação, recusa e consentimento LGPD são a mesma coisa?
Não. Embora estejam relacionadas, essas avaliações têm funções jurídicas diferentes.
O dever ético de informar nasce da relação médico-paciente e da norma do CFM. A recusa protege a autonomia do paciente diante da tecnologia. A base legal, por sua vez, justifica o tratamento de dados pessoais.
Por isso, nem todo uso médico de IA exige consentimento escrito segundo a LGPD. O artigo 11 da LGPD prevê outras hipóteses para dados sensíveis. Entre elas estão obrigação legal, proteção da vida, exercício regular de direitos e tutela da saúde.
Quando o consentimento for a base escolhida, ele deverá ser específico e destacado. Também deverá estar ligado a finalidades determinadas.
A tutela da saúde não é um passe livre. O tratamento deve ser indispensável e feito por profissionais de saúde, serviços de saúde ou autoridade sanitária. Uma finalidade comercial do fornecedor não se torna legítima apenas por surgir durante o atendimento.
Como a LGPD se aplica à inteligência artificial na medicina?
Dados de saúde são dados pessoais sensíveis, conforme o artigo 5º, inciso II, da LGPD. O uso desses dados por IA segue os princípios de finalidade, adequação e necessidade. Também deve respeitar transparência, segurança, prevenção e responsabilização.
Antes de usar uma ferramenta, a clínica ou o hospital deve responder:
- Qual é a finalidade clínica ou administrativa?
- Quais dados são necessários?
- Qual hipótese do artigo 11 autoriza o tratamento?
- Quem define a finalidade e os meios do tratamento?
- Quem trata os dados sob instruções?
- Existem suboperadores ou armazenamento no exterior?
- Por quanto tempo prompts, arquivos e logs ficam armazenados?
- Os dados serão usados para treinar ou melhorar modelos?
- Como o titular poderá exercer seus direitos?
- O que ocorrerá em caso de incidente?
O contrato não basta para classificar um fornecedor como operador. A empresa pode definir finalidades próprias ou reutilizar informações. Nesse caso, sua posição jurídica poderá ser diferente. A análise depende das operações reais.
Retirar o nome do paciente é suficiente?
Não. Apagar o nome e o CPF não garante anonimização.
Idade, cidade, profissão, doença rara, imagens e datas de internação podem permitir a reidentificação. Outros detalhes e sequências de eventos também podem revelar a identidade. Pela LGPD, o dado só é anonimizado quando a identificação não for possível por meios técnicos razoáveis e disponíveis.
Pseudonimização também não equivale sempre à anonimização. Trocar o nome por um código reduz a exposição. Porém, uma chave de associação ainda pode vincular os dados ao paciente.
Uma abordagem segura combina minimização, generalização de atributos e controles de acesso. Ela também exige um ambiente institucional aprovado e uma análise técnica do risco de reidentificação. Retirar apenas o nome não torna seguro o envio de um caso real.
É seguro colocar dados de pacientes no ChatGPT ou em outra IA?
Somente em condições controladas. Deve existir uma finalidade definida, uma base legal adequada e uma necessidade demonstrada. As medidas técnicas, contratuais e administrativas também devem ser compatíveis com o risco.
Inserir dados identificáveis em um chatbot público sem análise institucional é uma prática de alto risco.
Antes do envio, verifique:
- retenção de prompts e arquivos;
- uso do conteúdo para treinamento ou melhoria do serviço;
- localização da infraestrutura;
- relação de suboperadores;
- criptografia e controle de acesso;
- separação entre clientes;
- possibilidade de exclusão e seus limites;
- registros de auditoria;
- processo de resposta a incidentes;
- contrato de tratamento de dados.
Uma conta empresarial pode oferecer controles adicionais. Porém, ela não resolve sozinha a LGPD, o sigilo médico ou a validação clínica. Segurança da informação, conformidade jurídica e adequação clínica são análises distintas.
Prompts podem expor dados sensíveis mesmo sem anexos. O guia de prompts para médicos ensina a criar comandos com contexto, revisão e minimização de dados.
O uso de uma plataforma estrangeira gera transferência internacional?
Pode gerar. A transferência ocorre quando um agente envia, compartilha ou libera acesso a dados pessoais para outro agente situado no exterior.
A Resolução CD/ANPD nº 19/2024 exige uma análise do fluxo. O controlador deve verificar a aplicação da lei brasileira, a hipótese legal e o mecanismo válido de transferência.
As cláusulas-padrão contratuais da ANPD são um mecanismo possível. Porém, elas não substituem a base legal nem os princípios de finalidade e necessidade.
A localização declarada do servidor não encerra a análise. Suporte remoto, suboperadores e acessos administrativos no exterior também podem integrar o fluxo.
Como proteger o sigilo médico ao usar IA?
O sigilo médico continua aplicável no ambiente digital. O artigo 73 do Código de Ética Médica proíbe revelar fatos conhecidos no exercício profissional. As exceções são motivo justo, dever legal ou consentimento escrito do paciente.
Enviar um caso identificável a um fornecedor pode representar compartilhamento de dados. A equipe deve confirmar se o acesso é necessário e autorizado. Também deve verificar as obrigações de sigilo e as medidas de segurança.
Controles recomendados incluem:
- proibir contas pessoais para dados assistenciais;
- usar autenticação forte e acesso por função;
- criptografar dados em trânsito e em repouso;
- manter logs protegidos e auditáveis;
- limitar retenção e cópias;
- impedir treinamento não autorizado;
- revisar permissões de integrações;
- treinar profissionais e colaboradores;
- manter um plano de resposta a incidentes.
Se um incidente puder causar risco ou dano relevante, o controlador deve avaliar a comunicação à ANPD e aos titulares. A Resolução CD/ANPD nº 15/2024 prevê, em regra, três dias úteis. O prazo começa após o controlador saber que o incidente afetou dados pessoais. Leis específicas podem estabelecer outro prazo.
Quem responde quando a IA erra?
No campo ético-profissional, o médico continua responsável pelos atos praticados com auxílio da IA. A recomendação do sistema não substitui seu julgamento. Também não afasta sua responsabilidade de forma automática.
A resolução protege o profissional contra responsabilização indevida por uma falha exclusiva do sistema. Essa proteção depende de prova do uso diligente, crítico e ético. Ela não cria imunidade civil, penal ou administrativa.
A responsabilidade pode envolver vários participantes:
| Participante | Conduta relevante para a análise |
|---|---|
| Médico | Revisão crítica, decisão clínica, informação ao paciente e documentação |
| Clínica ou hospital | Seleção do sistema, treinamento, governança, segurança e monitoramento |
| Diretor técnico | Fiscalização e diretrizes institucionais de ética, segurança e transparência |
| Fornecedor | Desempenho, defeitos, documentação, atualizações, segurança e deveres contratuais |
| Controlador e operador | Cumprimento da LGPD conforme seus papéis e operações reais |
O resultado depende da conduta, do dano e do nexo causal. Também depende das obrigações assumidas e da lei aplicável. Guardar a versão do sistema, a saída relevante e a intervenção humana ajuda a apurar eventos. Esse registro não deve gerar coleta excessiva.
Toda IA médica precisa de regularização na Anvisa?
Não. A necessidade depende da finalidade indicada pelo fabricante e do enquadramento como software como dispositivo médico, ou SaMD.
Um sistema destinado a diagnóstico, tratamento ou monitoramento pode estar sujeito à RDC Anvisa nº 657/2022. Outras finalidades médicas também podem exigir regularização. Ferramentas de agenda ou faturamento tendem a ter outro enquadramento, desde que não assumam função médica.
Quatro análises não devem ser confundidas:
| Análise | Pergunta respondida |
|---|---|
| Validação clínica | O sistema tem desempenho e segurança para a finalidade e a população previstas? |
| Validação local | O desempenho se mantém no serviço e na população de uso? |
| Regularização sanitária | O produto é um dispositivo médico e cumpre a exigência aplicável? |
| Segurança e LGPD | Dados, acessos, finalidades e direitos estão protegidos? |
Um certificado de segurança não prova eficácia clínica. Da mesma forma, a regularização sanitária não substitui a validação local, a supervisão humana ou a conformidade com a LGPD.
A seleção pode começar pela comparação das melhores IAs para médicos e suas finalidades. Depois, a instituição deve fazer avaliações técnicas, jurídicas e clínicas.
Quais são os principais riscos da IA na medicina?
Os riscos incluem respostas falsas, omissões, vieses e vazamento de dados. Também abrangem o uso fora da finalidade validada e a automação sem revisão crítica.
A Organização Mundial da Saúde alerta que modelos generativos podem produzir conteúdo falso ou incompleto. Eles também podem reproduzir vieses e levar usuários a confiar demais nas respostas.
Os principais grupos são:
- Clínicos: alucinações, diagnóstico diferencial incompleto, recomendação fora de contexto e falsa precisão.
- Populacionais: pior desempenho em grupos pouco representados durante a validação.
- De privacidade: retenção indevida, reutilização, reidentificação e transferência internacional irregular.
- Operacionais: alterações de desempenho após atualizações, indisponibilidade e falta de contingência.
- Profissionais: falta de registro, fadiga de alertas, dependência e perda de habilidades.
- Institucionais: contratos inadequados, auditoria insuficiente e falta de controle após a implantação.
A automação de agenda, mensagens e documentos também exige classificação proporcional ao impacto. O guia de IA para consultório médico e automação de processos diferencia rotinas operacionais de usos que afetam o cuidado.
Como usar inteligência artificial com segurança na medicina
Um processo institucional deve acompanhar todo o ciclo de vida do sistema:
- Definir uma finalidade clínica ou administrativa específica.
- Classificar o risco do caso de uso.
- Verificar o possível enquadramento como SaMD.
- Avaliar a evidência científica e o desempenho na população-alvo.
- Identificar controlador, operador e suboperadores.
- Definir a base legal para cada finalidade.
- Mapear retenção, armazenamento, acessos e transferências internacionais.
- Proibir o treinamento ou a reutilização não autorizada de dados.
- Aplicar minimização e anonimização efetiva quando forem adequadas.
- Implantar criptografia, controle de acesso, logs e resposta a incidentes.
- Informar o paciente em linguagem clara.
- Oferecer meios para recusa, contestação e revisão humana.
- Registrar no prontuário o apoio da IA à decisão médica.
- Documentar a versão, o resultado relevante e a decisão humana.
- Monitorar erros, vieses, mudanças de desempenho e eventos adversos.
- Manter um procedimento de suspensão e contingência.
- Treinar médicos e equipes antes da liberação.
- Revisar contratos, evidências e atualizações de forma periódica.
A Resolução CFM nº 2.454/2026 exige uma avaliação preliminar de risco nas instituições que desenvolvem ou usam IA. Instituições com sistemas próprios também devem criar uma Comissão de IA e Telemedicina. A comissão deve ter coordenação médica e ficar subordinada à diretoria técnica.
O texto oficial contém um ponto que exige acompanhamento. O artigo 13 cita riscos baixo, médio, alto ou inaceitável. Porém, o Anexo II define apenas os níveis baixo, médio e alto. Não se deve inventar a categoria ausente. Um esclarecimento posterior do CFM poderá ser necessário.
Conclusão: IA na medicina CFM LGPD depende do uso concreto
A IA pode ampliar a eficiência e apoiar decisões médicas. Porém, sua segurança não depende apenas do nome da ferramenta. A análise deve considerar finalidade, dados tratados, evidência clínica, supervisão humana, transparência e governança.
Para o médico, a regra central é usar a IA como apoio e revisar seus resultados. A decisão clínica deve continuar sob responsabilidade humana. Clínicas e hospitais também precisam controlar contratação, base legal, segurança, transferências, monitoramento e resposta a incidentes.
Antes de inserir dados de um paciente, faça quatro perguntas. A finalidade é legítima e necessária? O ambiente foi aprovado? O fluxo de dados é conhecido? Uma pessoa qualificada revisará o resultado?
Se alguma resposta for negativa ou desconhecida, interrompa o uso. Retome apenas após tratar o risco.
Perguntas frequentes
IA na medicina é permitida pelo CFM?
Sim. O CFM admite a inteligência artificial como ferramenta de apoio, mas o médico permanece responsável pelas decisões clínicas, diagnósticas, terapêuticas e prognósticas.
Quando o paciente deve ser informado sobre o uso da IA?
O paciente deve receber informação clara e acessível sobre o uso da IA. A comunicação deve ser proporcional ao impacto da ferramenta no cuidado, diagnóstico ou tratamento e respeitar a recusa informada.
Informação, recusa e consentimento LGPD são a mesma coisa?
Não. O dever de informar decorre da relação médico-paciente, a recusa protege a autonomia do paciente e a base legal justifica o tratamento de dados. Nem todo uso médico de IA exige consentimento segundo a LGPD.
Retirar o nome do paciente é suficiente?
Não. Outros elementos, como idade, cidade, profissão, doença rara, imagens e datas, podem permitir a reidentificação. A proteção exige minimização, controles de acesso e análise técnica do risco.
É seguro colocar dados de pacientes no ChatGPT ou em outra IA?
Somente em condições controladas, com finalidade definida, base legal adequada, necessidade demonstrada e medidas técnicas, contratuais e administrativas compatíveis com o risco.
O uso de uma plataforma estrangeira gera transferência internacional?
Pode gerar. É necessário analisar se os dados são enviados, compartilhados ou disponibilizados a agentes no exterior, inclusive por meio de suporte remoto, suboperadores ou acessos administrativos.
Quem responde quando a IA erra?
O médico continua responsável pelos atos praticados com auxílio da IA, mas a análise também pode envolver a instituição, o diretor técnico, o fornecedor, o controlador e o operador, conforme a conduta, o dano e o nexo causal.
Toda IA médica precisa de regularização na Anvisa?
Não. A necessidade depende da finalidade indicada pelo fabricante e do enquadramento da ferramenta como software como dispositivo médico. Sistemas destinados a diagnóstico, tratamento ou monitoramento podem estar sujeitos à regularização.
Quais são os principais riscos da IA na medicina?
Os principais riscos incluem respostas falsas, omissões, vieses, vazamento e reidentificação de dados, transferência internacional irregular, uso fora da finalidade validada e automação sem revisão humana.